 MyPwdTool
Auditoría de salud de contraseñas
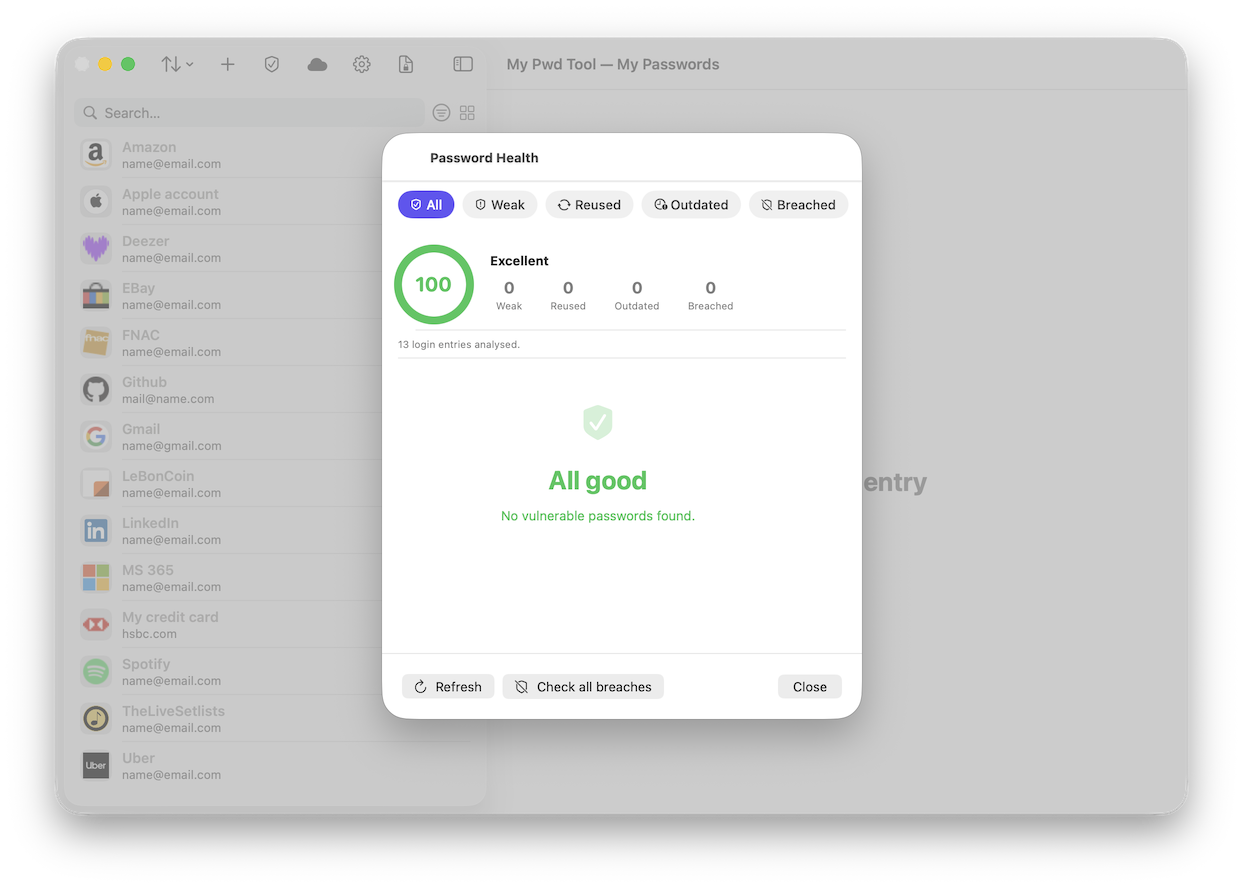
MyPwdTool analiza tu bóveda, completamente en el dispositivo, para señalar:
- Contraseñas débiles — cortas, de baja entropía o fáciles de adivinar
- Contraseñas reutilizadas — la misma contraseña usada en más de una entrada
- Contraseñas antiguas — entradas que no se han cambiado en mucho tiempo
Nada de esto requiere ninguna llamada de red. Tus contraseñas nunca salen de tu dispositivo para esta comprobación.
Comprobación de filtraciones (Have I Been Pwned)
MyPwdTool puede comprobar si una contraseña aparece en una filtración de datos pública conocida, usando la API de Have I Been Pwned. Esto se hace con k-anonimato: tu contraseña se hashea localmente con SHA-1, y solo se envían a la API los primeros 5 caracteres de ese hash — que responde con todos los hashes filtrados que comparten ese prefijo, y la comparación se completa localmente. Tu contraseña real, e incluso tu hash de contraseña completo, nunca se transmiten.
Códigos de autenticación de doble factor (TOTP)
MyPwdTool puede almacenar un secreto TOTP junto a una entrada de inicio de sesión y generar localmente el código actual de 6 dígitos, de la misma forma que lo haría una app de autenticación dedicada — sin necesidad de una app aparte, sin que ningún código se envíe jamás a ningún sitio. MyPwdTool no opera ningún servicio de autenticación; el secreto vive únicamente en tu bóveda cifrada.
Passkeys
MyPwdTool puede almacenar metadatos relacionados con passkeys (Relying Party ID, Credential ID, User Handle) junto a una entrada, para que tengas un registro de cuáles de tus cuentas usan un passkey y a qué dispositivo o autenticador está vinculado. Esto es almacenamiento de metadatos para tu propia referencia — MyPwdTool no realiza ceremonias de autenticación WebAuthn en tu nombre. Esto funciona igual en todas las plataformas, incluida Windows.
Historial de contraseñas
Cada vez que se cambia una contraseña, el valor anterior se conserva en el historial de esa entrada (cifrado, igual que todo lo demás), para que puedas consultarlo si alguna vez necesitas saber cuál era una contraseña antigua — por ejemplo, para comprobar una combinación antigua de correo/contraseña frente a un aviso de filtración.